Un SOC (Security Operations Center o Centro de Operaciones de Seguridad) es el equipo que vigila de forma continua los sistemas, redes y datos de una organización para detectar, analizar y responder a incidentes de ciberseguridad. Combina personas, procesos y tecnología, y suele organizarse en niveles: el nivel 1 revisa y clasifica alertas, el nivel 2 investiga los incidentes y el nivel 3 caza amenazas avanzadas y diseña mejoras.
Cuando una empresa sufre un intento de ataque, rara vez lo detecta por casualidad. Detrás suele haber un SOC: un equipo que observa miles de eventos al día, separa lo normal de lo sospechoso y actúa antes de que el problema crezca. En esta guía te explicamos qué es un SOC, qué hace, cómo se organiza y cómo puedes trabajar en uno.
¿Qué significa SOC en ciberseguridad?
SOC es la sigla en inglés de Security Operations Center, que en español se traduce como Centro de Operaciones de Seguridad. Puede ser un espacio físico con pantallas de monitoreo o un equipo distribuido que trabaja de forma remota, pero su esencia es la misma: tener ojos permanentes sobre la infraestructura tecnológica para proteger la información.
Su objetivo no es solo reaccionar a los ataques, sino reducir el tiempo entre el momento en que algo pasa y el momento en que se detecta y se contiene. En seguridad, cada minuto cuenta.
Funciones de un SOC
Monitoreo continuo de servidores, equipos, aplicaciones, redes y servicios en la nube.
Detección de amenazas a partir de alertas, reglas de correlación y comportamientos anómalos.
Clasificación y análisis de alertas para descartar falsos positivos y priorizar lo importante.
Respuesta a incidentes: contener el ataque, erradicar la causa y recuperar los servicios.
Búsqueda proactiva de amenazas (threat hunting) que todavía no han generado alertas.
Gestión de vulnerabilidades, identificando debilidades antes de que alguien las aproveche.
Reportes y cumplimiento, documentando incidentes y apoyando auditorías y requisitos normativos.
Mejora continua, ajustando reglas, procesos y herramientas con lo aprendido en cada incidente.
Los niveles de un SOC
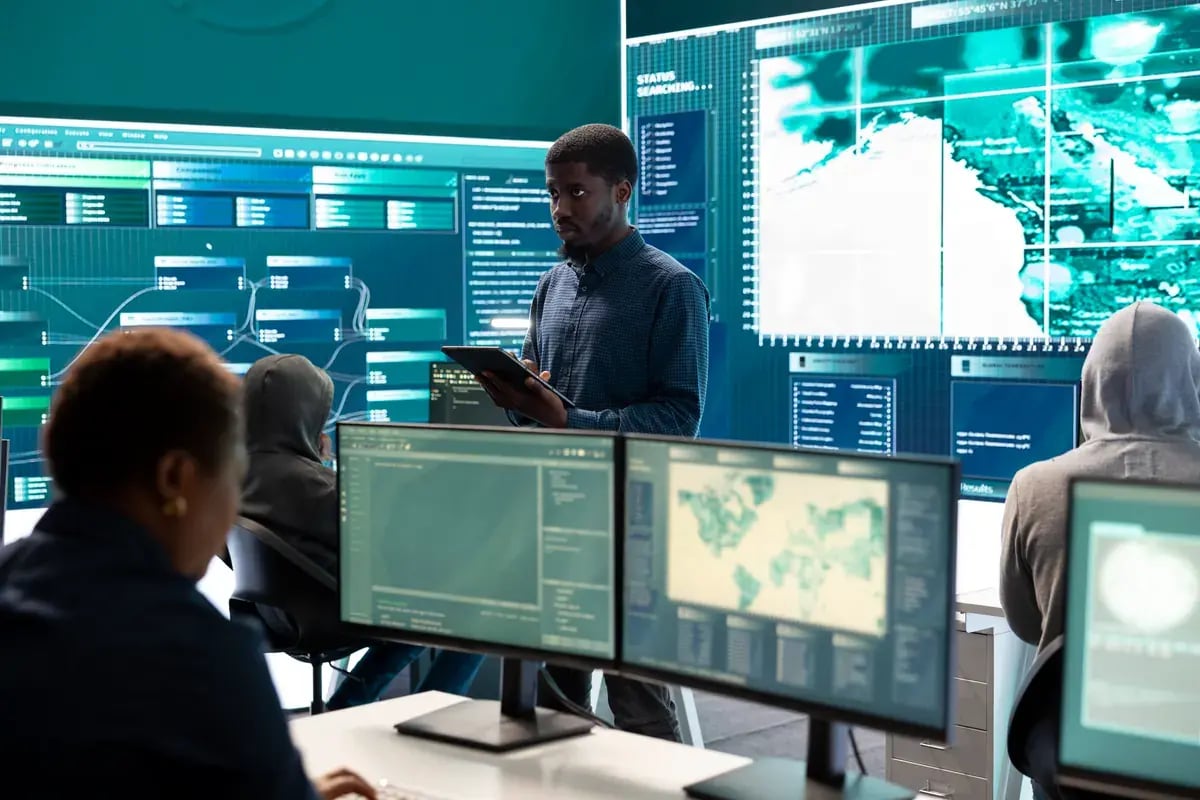
La mayoría de SOC se organiza por niveles, de modo que cada alerta llega a la persona con el conocimiento adecuado para resolverla.
| Nivel | Rol | Qué hace |
|---|---|---|
| Nivel 1 | Analista de triage | Revisa las alertas, descarta falsos positivos y escala lo que requiere análisis |
| Nivel 2 | Analista de respuesta a incidentes | Investiga a fondo, determina el alcance y coordina la contención |
| Nivel 3 | Cazador de amenazas o experto | Busca amenazas avanzadas, analiza malware y diseña nuevas detecciones |
| Gestión | Líder o gerente del SOC | Define prioridades, procesos, métricas y comunicación con la dirección |
El nivel 1 es la puerta de entrada más común al mundo de la ciberseguridad: te expone a muchos tipos de incidentes y desarrolla tu capacidad de análisis desde el primer día.
Herramientas que usa un SOC
SIEM
Un SIEM (gestión de información y eventos de seguridad) reúne los registros de toda la infraestructura en un solo lugar y los correlaciona para generar alertas. Es el centro de la operación de casi cualquier SOC.
SOAR
Las plataformas SOAR (orquestación, automatización y respuesta) automatizan tareas repetitivas, como enriquecer una alerta o bloquear una dirección sospechosa, para que los analistas se concentren en lo que requiere criterio humano.
EDR y XDR
Las herramientas EDR detectan y responden a amenazas en los equipos de los usuarios y en los servidores. Las XDR amplían esa visión e integran datos de red, correo y nube.
Inteligencia de amenazas
Fuentes de información sobre atacantes, campañas activas e indicadores de compromiso que ayudan a anticipar ataques y a reconocerlos más rápido.
Sistemas de detección y prevención de intrusiones
Los IDS e IPS analizan el tráfico de red en busca de patrones de ataque y, en el caso de los IPS, pueden bloquearlos automáticamente.
Tipos de SOC
| Tipo | Cómo funciona | Para quién suele ser |
|---|---|---|
| Interno | La organización tiene su propio equipo y herramientas | Empresas grandes, banca y entidades con información crítica |
| Gestionado o externo | Un proveedor especializado presta el servicio | Organizaciones que no pueden sostener un equipo propio |
| Híbrido | Combina un equipo interno con apoyo externo | Empresas que quieren control sin cubrir todos los turnos |
SOC y NOC: ¿cuál es la diferencia?
Se parecen porque los dos monitorean la infraestructura, pero buscan cosas distintas.
| Aspecto | SOC | NOC |
|---|---|---|
| Nombre | Centro de Operaciones de Seguridad | Centro de Operaciones de Red |
| Objetivo | Proteger la información frente a amenazas | Mantener la disponibilidad y el rendimiento de la red |
| Qué vigila | Ataques, accesos indebidos y comportamientos anómalos | Caídas, latencia, capacidad y fallas de servicio |
| Pregunta clave | ¿Alguien está intentando hacer daño? | ¿Todo está funcionando bien? |
Cómo trabajar en un SOC
El analista SOC es uno de los perfiles más demandados del área y uno de los más accesibles para quien está empezando. Esta es una ruta posible:
Construye la base técnica. El técnico en ciberseguridad de la UCC en Medellín - Envigado te prepara en dos semestres, y la Ingeniería de Sistemas te da una formación profesional completa en redes, sistemas y programación.
Valida tus conocimientos. Una certificación de entrada como CompTIA Security+ es muy valorada para los cargos de nivel 1. Puedes prepararla con el diplomado en ciberseguridad de la UCC, que evalúa con retos prácticos tipo CTF.
Especialízate para crecer. Para pasar a niveles 2 y 3, o a liderar un equipo, la especialización en ciberseguridad profundiza en respuesta a incidentes, análisis de vulnerabilidades y gestión de riesgos.
Además de lo técnico, un buen analista SOC tiene capacidad de concentración, sabe trabajar bajo presión y documenta con claridad, porque cada incidente debe quedar registrado para aprender de él.
Preguntas frecuentes
¿Qué hace un analista SOC de nivel 1?
Revisa las alertas que generan las herramientas de monitoreo, determina si son reales o falsos positivos, registra lo que encuentra y escala a nivel 2 los casos que requieren una investigación más profunda.
¿Un SOC trabaja las 24 horas?
Muchos SOC operan de forma continua, con turnos rotativos, porque los ataques pueden ocurrir a cualquier hora. Las organizaciones que no pueden cubrir todos los turnos suelen apoyarse en un SOC gestionado.
¿Qué es un SIEM y para qué sirve en un SOC?
Es la herramienta que centraliza y correlaciona los registros de seguridad de la infraestructura. Le permite al SOC ver en un solo lugar lo que pasa en todos los sistemas y detectar patrones de ataque.
¿Necesito ser ingeniero para trabajar en un SOC?
No siempre. Para los cargos de entrada, una formación técnica sólida y una certificación pueden abrirte la puerta. Para crecer hacia cargos de investigación o liderazgo, un pregrado y una especialización marcan la diferencia.
Prepárate para la primera línea de defensa
Los SOC son el corazón operativo de la ciberseguridad y una excelente puerta de entrada a una carrera con proyección. En la Universidad Cooperativa de Colombia encuentras formación para cada etapa: el técnico laboral, el diplomado y la especialización en ciberseguridad.
